入侵检测
高可用性运营技术环境中的网络安全
变电站和控制中心网络需要确定性通信,且对中断几乎零容忍。传统的IT安全工具往往因缺乏协议保真度和运行上下文,而产生噪声或忽视OT特有的风险。
为克服这些挑战,您需要一套专为电网环境设计的入侵检测系统。该系统应提供网络全景可视化能力,缩短调查时间,并确保系统可靠性。 此外,该系统还应支持您快速响应网络攻击,其操作逻辑需便于运维人员和安全运营中心(SOC)理解,并能提供符合 NIS2 等法规及国家检测要求的合规证据。
挑战
OT 网络中的清晰度与责任
数字化与远程运行
电网数字化和分布式能源资源扩大了攻击面,并带来了跨域风险。
针对性、针对操作系统(OT)的威胁
攻击者正越来越多地探头可预测的运营技术(OT)模式;异常检测的延迟会延长攻击停留时间并加剧运行影响。
更严格的检测与报告要求
监管框架和运营商的注意义务意味着,检测、记录和证据收集已不再是可有可无的环节。
重要功能
OT 网络中的清晰度与控制
网络透明度
全面的入侵检测可提供针对运营技术(OT)网络行为的结构化可视化,帮助团队了解设备、系统和站点之间的通信流。
异常检测
运行中的网络遵循可预测的模式。入侵检测通过识别与预期通信行为的偏差,使工程师能够及早发现异常活动并评估潜在风险。
理解变化
配置更新、维护工作或系统升级可能会引发意想不到的影响。专注于运营技术(OT)的监测能够揭示设备之间的意外交互,并阐明发生了哪些变化以及这些变化的重要性。
更快速的根本原因分析
清晰的背景信息有助于缩短调查时间。入侵检测通过将事件与运行行为相关联,有助于加快根本原因分析并提高故障排除效率。
专为OT打造
电力系统环境要求具备高可用性并实施严格的变更控制。入侵检测必须在满足这些要求的同时,确保不干扰保护或控制流程。
对运行影响较小
高效的OT监测系统采用非侵入式运行方式,能最大限度地减少误报,且仅需少量手动调谐。这使得该系统能够在不同站点之间实现可扩展部署,而不会增加运行工作量。
成功案例
我们需要了解每套IDS在实际运行条件下的性能。每次风暴都会测试我们控制系统和断路器的承载能力。IDS也是如此。如果什么事都没发生,你就永远不知道它能检测到什么。
Vetle Norman
System Engineer, Glitre Nett
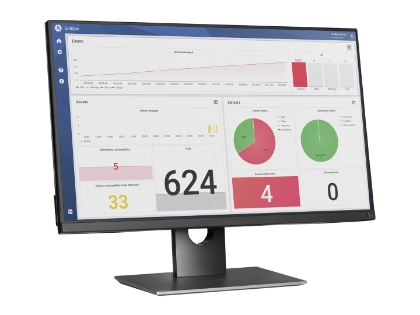
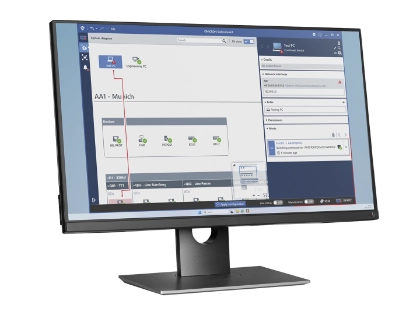
相关产品
Energy Talks
相关播客集
网络安全网站
什么是入侵检测?
入侵检测系统(IDS)会持续实时监测您的运营技术(OT)网络流量,以识别网络威胁、未经授权的访问以及异常情况。 这对电网运营商至关重要:NIS2 和 BSIG 等监管框架要求具备攻击检测能力,而 OT 环境(变电站、控制中心、SCADA 系统)面临的威胁日益加剧,仅靠防火墙无法检测到这些威胁。 IDS 能够可视化 OT 专用协议,通过上下文关联警报以加快事件响应速度,并通过向您的 SOC/SIEM 提供可操作的数据,弥合 IT 与 OT 之间的鸿沟。
入侵检测的主要方法有哪些?
主要有四种关键技术:签名检测利用Suricata等模式匹配引擎,识别已知的威胁和表示值(IoCs)。行为检测通过构建网络系统模型,对未经授权或恶意的偏差进行标记。 白名单机制通过预定义的设备配置文件验证流量,覆盖 300 多种 OT 协议––仅允许通过受许可的通信。功能监测可在整个基础设施中检测设备/网络故障及配置错误,在问题升级前识别运行隐患。
访问我们的网络安全网站,了解 StationGuard 如何整合所有这些方法:
https://www.omicroncybersecurity.com/en/products/stationguard
“可操作警报”如何帮助我的 IT 和 OT 团队协同工作?
核心挑战在于,SOC分析师通常缺乏对OT的背景认知,而OT工程师又并非安全专家。可操作警报通过以清晰易懂的形式呈现OT特定事件的背景信息,解决了这一问题。内置的OT知识有助于SOC分析师解读警报,而无需具备深厚的电网专业知识,从而加快了事件响应速度。 无缝的SIEM集成确保IT安全团队能够及时对OT事件采取行动。同时,通过深入理解系统来最大限度地减少误报,使两个团队都能专注于应对真实威胁。
需要关于此主题的指导吗?