新闻
双侧接地条件下的断路器安全时间测量
八月 13, 2026
多年来,变电站安全领域存在一个不容置疑的假设:“我们很安全,因为我们在离线状态下测试。”这种令人安心的想法一直指导着我们的操作程序,并塑造了我们的安全感。但如今,这种信念已成为危险的假设。
旧有的安全感现已转化为漏洞,因为威胁本身已经发生演变。威胁不再仅仅存在于防火墙之外,试图入侵,而是可能通过 U 盘或遭篡改的设置文件潜入,早已进入您信任的安全边界内部。
当威胁已潜入内部时,与互联网断开连接便显得毫无意义。您的测试仪器无法再与外界隔绝,而是成为攻击的首要目标,并可能成为安全链条中最薄弱的一环。
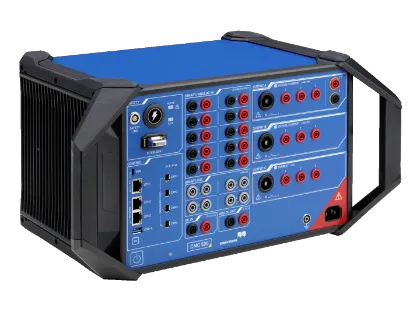
形势的变化迫使您做出关键选择: 是否仅依靠操作程序来防范工具内部的潜在漏洞?对于 CMC 500而言,这一选择正是其设计基石。为具体说明这一点,我们来看一个简单的例子:假设有两个人,他们持有对立的立场。
介绍一下 John,他是一位严谨的防护技术员,他遵循精确的操作流程和严格的标准,并对自己的工具深信不疑。他的每一步操作对维护电网的完整性都至关重要。
现在介绍一下 Jane,她是一位擅长利用他人的信任和固有假设的黑客。
John 的一天始于阿尔法变电站的常规任务。他从文件服务器下载所需的测试文件。在现场通过客户提供的 U 盘更新设置文件。他一丝不苟地执行着每项规程:切断了个人电脑上除测试仪器外的所有网络连接,包括与办公室服务器的连接。
万无一失,对吧?
但 Jane 早已布下陷阱。几天前,她通过社会工程学手段将恶意软件植入办公室文件服务器中。尽管 John 的电脑装有最新安全补丁和病毒扫描程序,但 Jane 利用的却是零日漏洞。
当 John 启动测试时,其电脑上的恶意软件随即被激活。该软件的首要任务是监听。试图解析电脑与测试仪器之间的通信数据,以窃取密码、IP 配置或固件详细信息。
结果:CMC 500 的通信从首个数据包开始即全程加密。即便数据包被截获,得到的数据也仅是杂乱无章的加密噪声。
受挫的恶意软件随即升级攻击手段,将自己置于通信中间层,分别向 John 的电脑伪装成测试仪器,又向测试仪器伪装成电脑。这正是典型的中间人攻击,其目的旨在拦截并篡改控制指令。
CMC 500 的防护机制:CMC 500 不依赖任何固有假设,它采用公钥加密技术与数字证书,使电脑端能够验证 CMC 500 的身份。CMC 500 的唯一私钥存储于基于硬件的 Trusted Platform Module 2.0 (TPM 2.0) 中,可确保物理层面的安全性。由于 Jane 的恶意软件无法产生有效证书,连接将立即被拒绝。这与依赖离线测试系统的传统做法形成鲜明对比,旧系统会假设连接可信,从而完全无法识别此类伪装攻击。
John 继续进行一次注入测试。他使用 CMC 500 多功能测试仪器注入
一次电流。他通过 Wi-Fi 连接,以便自由移动并高效完成测量。
与此同时,Jane 并未放弃。在首次尝试被阻断后,她决定改变策略,前往变电站,尝试直接连接 Wi-Fi 网络内的测试仪器。如果成功,她便可注入恶意指令、触发危险操作,甚至威胁变电站内人员的安全。这已构成对设备访问控制的直接攻击。
CMC 500 的防护机制: 此刻,简单的程序化安全措施,正式升级为经过强化的系统性设计。John 并非仅仅建立连接,他正在构筑更深层的安全屏障。他的电脑已默认完成了对 CMC 500 的认证。而通过增设密码,他实现了双向认证:现在,CMC 还会验证试图连接者的身份。由于 Jane 既无正确凭证,又无法物理接触设备以重置密码,她被彻底阻挡在外。
在接连受挫后,Jane 转变了策略,将攻击目标转向最底层。当 John 连接至变电站网络以更新设定时,她试图向 CMC 500 推送恶意固件包。如果成功,该受损固件可能引发误操作、攻击网络中的其他智能电子设备,或保持休眠至关键时刻,
这正是主动设计区别于被动策略的关键时刻。其他测试仪器或许会先加载操作系统,再依赖安装后扫描来查找威胁,但彼时,攻击之门已然洞开。
CMC 500 的防护机制:CMC 500 绝不会向未经验证的代码敞开大门。它采用安全和标准引导技术,这一过程植根于其 TPM 2.0 硬件安全芯片。甚至在固件执行第一条指令之前,其 OMICRON 数字签名便会完成验证。在执行过程中,固件的每个组件都会经过密码学验证和测量,并与已知的校验和进行比较。
而 Jane 的恶意固件未经签名,因此被立即识别并阻断。结果如何? 恶意软件无法安装,攻击企图无法奏效。
John 与 Jane 的故事并非个例。当您阅读本文时,像 Jane 这样的攻击者正在不断尝试突破防线,恶意利用未修补的安全漏洞。正因如此,安全绝非一次性的形式化选项,而必须是贯穿产品整个生命周期的持续承诺。
我们建立了透明、主动的漏洞处理机制(详见 OMICRON 技术期刊相关文章)。无论是内部团队发现还是用户上报,我们均通过以下方式处置所有潜在漏洞:
当 Jane 这样的攻击者不断进化时,我们对网络安全现场测试的认知也必须持续升级。
如需更多见解,欢迎收听我们即将推出的系列播客:#116: Why Testing Offline Is Not Cyber Secure
在本期节目中,专家将深入剖析:
因为安全并非附加功能,而是一种思维模式。