新闻
双侧接地条件下的断路器安全时间测量
八月 13, 2026
针对关键基础设施的网络攻击如今不仅日渐猖獗,而且更具针对性、日趋复杂化,也越来越多地利用到 OT 组件中的特定漏洞。因此,专业的漏洞管理方法在当下可谓不可或缺。但正如许多每天从事运营、维护或网络技术工作的同仁所熟知的那样,单是发现受影响的组件往往就已十分困难,更遑论尽可能作出修补。即便您知晓存在漏洞,也无法第一时间着手更新。
那么该如何破局?
在 IT 领域,更新固然同样涉及测试和审批,流程却通常比 OT 领域简单得多,后者注重可用性最大化,并且测试周期会更长。另一个因素是,即使制造商发布了补丁,也未必始终适用,比如,打补丁会造成特定设施所需的功能发生变化。这导致在许多情况下修补并不具备技术可行性,或是可能引发新的风险。
组织安全策略的稳健性在此得到清晰体现。

您了解自己的设施、组件和流程,但能否通过一键操作确定哪些设备受到哪些漏洞的影响,以及这些漏洞是否确实构成严重风险?而这正是关键所在:您所做出的决策必须基于自身设施的实际情况,并非仅仅基于 CVE 通知。
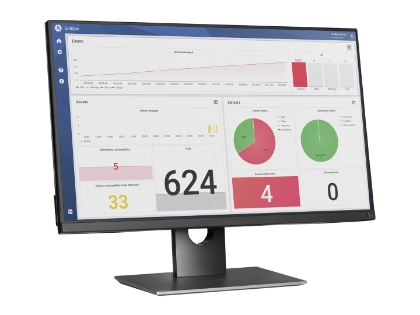
有效的漏洞管理系统可令重要漏洞一览无遗,并能自动更新状况概览,始终保持最新状态。
StationGuard GridOps 正是满足这些条件的工具,能够将所有信息整合到一处。它会自动创建精确的设备清单,将其与超过 13,000 个漏洞和 5,500 条安全公告进行比对,覆盖超过 39 家制造商。使用最新版本 2.00,您现在可为每个漏洞分配状态(例如“风险已接受”或“已修补”),并以可追溯的方式记录缓解措施。

为漏洞分配状态,例如“已修补”、“风险已接受”或“缓解措施待定”,从而获得清晰的概览和可审计的溯源性。
新版本在识别机型和模块(例如 Siemens CP 模块)方面表现更胜前代,并能更有效地处理命名不一致和 CSAF 场景问题。
所有详细信息、受影响设备及应对措施一目了然。
我们新增了更多设备制造商以及 Schneider、Siemens、Hitachi、Cisco 和 Fortinet 等公司的产品线。
众所周知,即使执行最周密的补丁计划,也难以彻底杜绝残余风险。但若是出于技术或组织原因无法解决漏洞,风险往往是不可接受的。这种情况下必须采取替代方案,例如对设施进行监测,以检查漏洞是否遭到利用。入侵检测系统能够出色地承担这一任务。
我们也正是基于这一原因开发了 StationGuard Sensor,这套入侵检测系统 (IDS) 专门针对保护和控制系统加以优化。

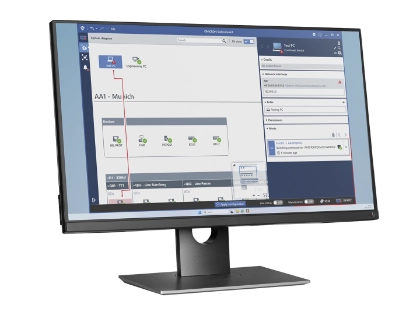
显示报告、服务、IP 流量及通信链路,能够将新连接或可疑连接分门别类。
通过导入设备清单(包括 IP 地址、MAC 地址和设备属性),在办公室即可完成全部配置。
非常适合自动化流程或直接控制现有 SCADA 系统。
使用记录的网络数据进行实时、详细的后续分析。
常用 IED 和 SCADA 设备的角色配置文件,包括预定义的通信权限。